
Заложить принципы информационной безопасности в жизненный цикл ПО, от программирования до развертывания, позволяет внедрение безопасной разработки — DevSecOps. Как это выглядит на практике, показывает проект российского системного интегратора УЦСБ для компании «Информационные системы». Команда интегратора помогла Заказчику объединить инструменты анализа в одной DevSecOps-платформе и встроить работу с уязвимостями в процесс разработки продуктов.
Задачи проекта: внедрение DevSecOps и подготовка к ОУД 4
Компания «Информационные системы» разрабатывает технологии дистанционного банковского обслуживания (ДБО) для банков Синара, УБРиР, ВТБ, Точка и других заметных игроков финансового сектора. Для повышения качества и защищенности своих продуктов, организация поставила перед собой задачу выстроить в собственной ИТ-инфраструктуре процессы безопасной разработки и анализа кода.
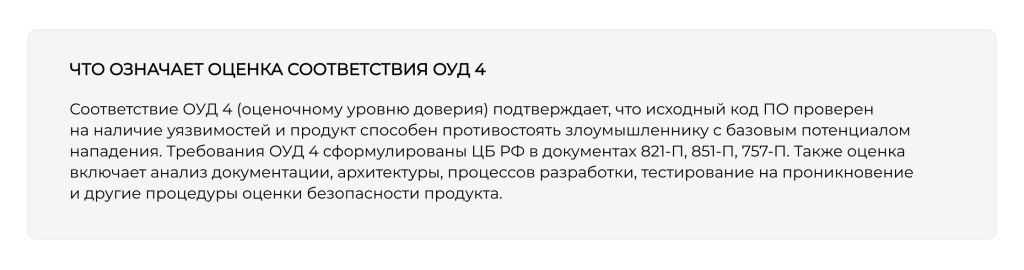
Кроме того, продуктам Заказчика необходимо периодически проходить оценку на соответствие требованиям ОУД 4. В связи с этим результаты проекта должны были заложить основу для регулярного анализа защищенности и упростить подготовку к проверкам ЦБ РФ.
Чтобы перейти от отдельных проверок к постоянным и понятным процессам DevSecOps, компания «Информационные системы» привлекла российского системного интегратора УЦСБ, так как он обладает сильными компетенциями в области безопасной разработки и развивает Apsafe — собственную облачную платформу для анализа защищенности приложений.
Дополнительными аргументами в пользу сотрудничества с УЦСБ стали наличие лицензии ФСТЭК России и успешный опыт совместной работы на другом проекте: команда интегратора уже проверяла безопасность продуктов Заказчика и проводила оценку их соответствия требованиям ОУД 4.
Реализация проекта: объединение инструментов анализа в одной платформ
При внедрении практик DevSecOps специалисты УЦСБ учитывали сложившийся подход «Информационных систем» к анализу исходного кода, поэтому Заказчик получил не набор разрозненных сканеров, а процесс, выстроенный с учетом особенностей разработки его продуктов.
Эксперты интегратора развернули в ИТ-инфраструктуре компании систему управления уязвимостями (VM — Vulnerability Management) и подключили к ней инструменты анализа. Они анализируют код и приложения по заданному расписанию и передают результаты проверки в VM-систему. Выявленные потенциальные уязвимости вручную проверяет AppSec-инженер, что позволяет отсеивать ложные срабатывания.
Среди девяти подключенных инструментов можно выделить решения трех основных классов, которые использовались для комплексной проверки защищенности продуктов «Информационных систем»:
- SAST (Static Application Security Testing) — статический анализ кода, который находит дефекты в исходном коде продукта в момент его разработки;
- SCA (Software Composition Analysis) — анализ состава ПО для обнаружения угроз в подключаемых компонентах и соблюдения политик использования открытого кода;
- DAST (Dynamic Application Security Testing) — динамический анализ безопасности приложения. Он выявляет уязвимости методом «черного ящика» в работающем ПО, когда тестирование проводится без доступа к исходному коду. Похожим образом действуют злоумышленники.
Адаптация решения: от платформы к единому процессу безопасной разработки
Для полноценного внедрения DevSecOps было важно связать инструменты анализа с процессами разработки, учесть особенности используемых Заказчиком технологий и задокументировать порядок работ с уязвимостями. Для решения этих задач специалисты УЦСБ выполнили следующие работы:
● настроили двустороннюю синхронизацию VM-системы с таск-трекером Заказчика — это позволило интегрировать безопасность в спринты разработки. Теперь устранение уязвимостей проводится наравне с реализацией новой функциональности как часть общего процесса создания продукта. Команда «Информационных систем» работает с уязвимостями в привычной среде, где уже назначены задачи, расставлены приоритеты и установлены сроки выполнения;
● разработали около 100 правил поиска небезопасных паттернов для языка Dart — одного из основных языков программирования, которые использует Заказчик. Новые правила позволили анализировать значимую часть кода, не ограничиваясь возможностями подключенных инструментов. Dart пока не получил массового распространения в российской среде разработки, поэтому среди open-source-инструментов не было решений, ориентированных непосредственно на него;
● подготовили регламент безопасной разработки программного обеспечения (РБПО) — документ описывает работу внедренной DevSecOps-платформы и сканеров, а также действия при обнаружении уязвимостей: что делать на каждом этапе реагирования, кто отвечает за выполнение задачи и какие SLA необходимо соблюдать. РБПО закрепил единый порядок работы с уязвимостями, необходимый Заказчику для прохождения оценки соответствия требованиям ОУД 4.
Все это помогло сделать практики DevSecOps частью повседневной работы над продуктами и выстроить единый управляемый процесс поиска и устранения уязвимостей. Эксперты УЦСБ построили платформу безопасной разработки на основе продуктов с открытым исходным кодом (open source) и разработали под них правила. Опыт применения открытого ПО дополняет компетенции интегратора по работе с инструментами безопасной разработки.Итоги: автоматизированный анализ и системная работа с уязвимостями
Развернутая платформа безопасной разработки позволяет проверять исходный код, безопасность подключаемых зависимостей и проводить динамический анализ работающего приложения. Специалисты «Информационных систем» могут запускать настроенные инструменты с минимальным количеством ручных действий, просматривать и анализировать полученные результаты. Также эксперты УЦСБ подготовили для Заказчика расширенные инструкции по использованию платформы.
Благодаря совместной работе команд «Информационных систем» и УЦСБ были устранены все выявленные уязвимости и успешно пройдена оценка соответствия требованиям ОУД 4.
Как интегрировать практики DevSecOps в разработку: два сценария внедрения
Внедрить принципы безопасной разработки на всех этапах создания ПО поможет Центр кибербезопасности УЦСБ — подразделение российского системного интегратора УЦСБ, которое более 19 лет предоставляет комплексные услуги по обеспечению информационной безопасности бизнеса и госорганизаций. Центр обладает всем необходимым для построения практик DevSecOps: профессиональной экспертизой, проверенными инструментами и готовыми сервисами.
Если ресурсов для внедрения безопасной разработки недостаточно или изменить существующую инфраструктуру невозможно, то компания может подключиться к Apsafe — экосистеме инструментов DevSecOps, разработанной УЦСБ. Она позволяет внедрить безопасную разработку в срок до десяти дней, выявить первые уязвимости за пять дней и включает ручную верификацию результатов анализа.