
Сотрудники компаний регулярно отправляют корпоративные данные сторонним ИИ-сервисам. В то же время у организаций часто нет понятных механизмов контроля передачи чувствительной информации, юридически закрепленного разделения ответственности между заказчиком и поставщиком, а также способов проверки эффективности внедренных мер защиты.
В рамках SOC Forum, который прошел в Москве 27–28 октября 2026 года и стал ключевым событием Российской недели кибербезопасности, эксперты отрасли обсудили, как сохранить контроль над данными при работе с ИИ-инструментами сторонних поставщиков и какие вложения в информационную безопасность (ИБ) должны учитываться при определении ответственности за утечки.
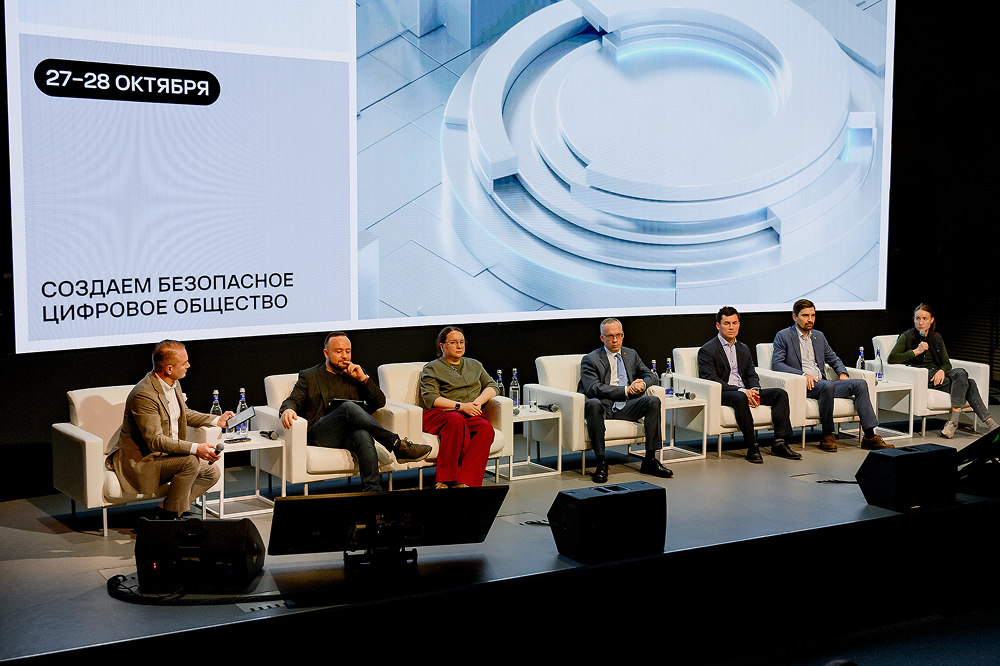
Регуляторное подтверждение инвестиций в ИБ: отраслевой стандарт АБД и смягчение ответственности за первую утечку ПДн
Модератор дискуссии Николай Прянишников, первый заместитель генерального директора «Группы Астра», открыл обсуждение вопросом, как компании могут подтвердить результат инвестиций в ИБ.
Директор по стратегическим проектам Ассоциации больших данных (АБД) Ирина Левова отметила, что оценку результативности вложений в ИБ стоит рассматривать в двух плоскостях: требований действующего законодательства и реальной защиты, когда компания самостоятельно обеспечивает и оценивает безопасность своих процессов.
Ирина Левова: «Помимо обязательных требований нормативных документов ФСТЭК России и ФСБ России, существует отраслевой стандарт защиты данных АБД, к которому присоединились крупнейшие участники рынка. Он предусматривает балльную систему оценки зрелости процессов обеспечения информационной безопасности, включая безопасное использование ИИ».Представитель АБД также предложила учитывать вложения компаний в ИБ при решении о смягчении ответственности уже за первую утечку ПДн. Сейчас смягчающие обстоятельства в виде совокупности соблюдения законодательства и инвестиций в ИБ в размере 0,1% от оборота учитываются только при второй утечке в течение года.
По мнению Левовой, из-за редкости подобных случаев текущий механизм недостаточно стимулирует бизнес инвестировать в защиту, поэтому возможность смягчения ответственности за первую утечку должна побуждать компании заранее планировать расходы на ИБ.
Теневой ИИ: какие данные чаще всего передаются в публичные сервисы
Затем дискуссия переключилась на тему теневого ИИ (Shadow AI). Технический директор ГК «Солар» Евгений Федоров поделился данными исследования, проведенного среди 150 организаций. Эксперт пояснил, что сегодня ИИ стал одним из основных инструментов разработки, поэтому, согласно полученным результатам, более 40% обращений сотрудников в публичные ИИ-сервисы содержат исходный код и конфигурации, 30% — персональные, финансовые и другие чувствительные данные.
Евгений Федоров: «Механики контроля передачи данных в ИИ должны быть понятными и логичными. Однако в большинстве случаев пользователь сам решает, какая информация будет в запросе и что из него исключить, в связи с этим важно контролировать весь контекст, который передается в ИИ».Далее Николай Прянишников предложил обсудить чем компания может подтвердить, что подключение к внешнему ИИ-сервису ускоряет работу и не создает неконтролируемый канал передачи данных.
Генеральный директор российского системного интегратора УЦСБ Валентин Богданов обратил внимание на то, что общие стратегии управления рисками, в том числе рисками, связанными с использованием ИИ в организациях, остаются традиционными, например, минимизация — ограничение доступа, внедрение политик и мер, передача — например, разделение ответственности и прочее.
Валентин Богданов: «Начинать следует с правового и процедурного уровней: определить политику использования ИИ, идентифицировать и оценить исполнение установленных требований, оценить риски и юридически закрепить разделение ответственности с внешним поставщиком. После этого можно переходить на программно-технический уровень: внедрять решения, которые обезличивают и маскируют данные, а также при необходимости исключают обращения к внешним системам».
Как проверить подрядчика: аудит в качестве доказательства надежности поставщика
Генеральный директор УЦСБ рассказал, как заказчику проверить можно ли доверять внешнему поставщику сервиса или услуги. Он отметил, что мониторинг и координацию управления учетными записями и правами доступа в компании обеспечивают IDM-системы.
«Управление учетными записями и правами нужно рассматривать в более широком контексте, учитывая автономных агентов, сервисы и сессии. Подрядчики должны получать временные учетные записи с определенными правами и сроками действия. Работа через них должна сопровождаться мониторингом и сквозным аудитом», — подчеркнул Валентин Богданов.Аудит может использоваться заказчиком как тест перед подключением внешнего поставщика ИИ-сервиса и затем служить доказательством того, что его действия остаются под контролем. Если организация может восстановить все операции, выполненные им в течение часа или дня работы, сотрудничество можно продолжать. В противном случае стоит остановиться и выстроить хотя бы базовый мониторинг и контроль.
Генеральный директор УЦСБ добавил, что сторонняя компания уже может быть скомпрометирована. По его наблюдениям, в практике интегратора не менее 30% серьезных инцидентов ИБ связаны с поставщиками.
На пути к доверенному ИИ: правила работы с данными и проверка защиты
Первый заместитель генерального директора «Группы Астра» и модератор дискуссии Николай Прянишников предложил назвать одну меру, без которой нельзя использовать данные в ИИ, и один способ доказать, что эта мера работает. Директор по информационной безопасности Циана Евгений Радько ответил, что это может быть шлюз безопасности (Security Gateway), через который строится интеграция с моделями.
Евгений Радько: «Шлюз безопасности должен позволять анализировать передаваемые данные и блокировать отправку конфиденциальной информации. Например, если требования комплаенса запрещают передавать определенные данные в зарубежные LLM, шлюз должен предотвращать такие попытки пользователя.Оценить эффективность решения можно по трем показателям: процент запросов, проходящих через шлюз и находящихся под контролем организации, доля интеграций и потоков данных, соответствующих принятым политикам безопасности компании, и удовлетворенность клиента сервисом».
Валентин Богданов поддержал точку зрения Евгения. Если в компании нет политики, регламентирующей применение ИИ, например, запрещающей теневой искусственный интеллект, то сложно обсуждать дальнейшие меры защиты. При этом вопрос использовать ИИ или нет уже не стоит, так как в современных реалиях невозможно полностью отказаться от этой технологии. Нужно учиться работать в этих условиях.
«Теневой ИИ — лишь верхушка айсберга. Есть много других рисков: недоверенный источник информации в RAG может привести к отравлению модели, также возможны подмена данных и весов. Поэтому цель, к которой нужно стремиться, — доверенный искусственный интеллект. Необходимо сформулировать само это понятие и переходить к использованию доверенного ИИ в компаниях», — подытожил генеральный директор УЦСБ.